CV de consultant cybersécurité et GRC : un exemple décortiqué
Le conseil en cybersécurité gouvernance, risque et conformité (GRC) s’adresse à des clients soumis à des cadres exigeants : ISO 27001, NIS 2, DORA. Le CV doit prouver une double compétence : comprendre la sécurité technique et savoir la traduire en politiques, en plans d’action et en décisions de comité.
L’exemple proposé est celui d’un consultant de cinq ans, ingénieur spécialisé en sécurité des systèmes d’information, qui a accompagné une certification, une cartographie d’écarts réglementaires, une refonte de politique et une campagne de sensibilisation. Voici ce que regardent les cabinets, puis le CV décortiqué.
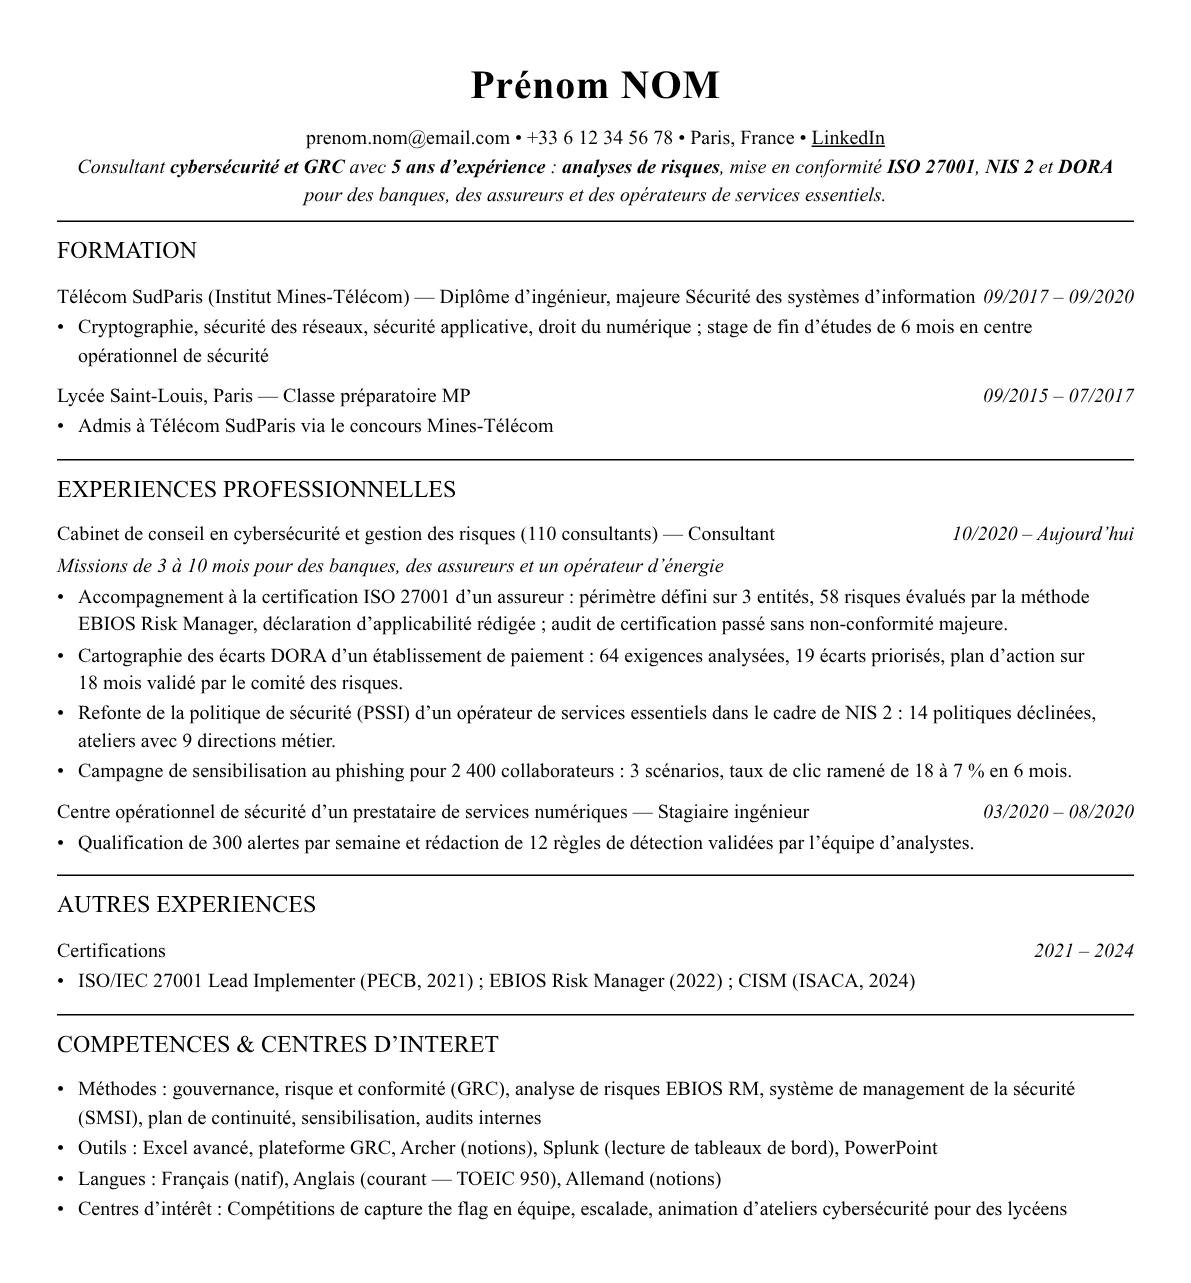
Ce CV est modifiable. Ouvrez-le dans l’éditeur, remplacez chaque ligne par votre parcours et exportez-le en PDF.
Ouvrir ce CV dans l’éditeurCe que les recruteurs attendent d’un CV consultant cybersécurité et grc
- Une maîtrise des référentiels : ISO 27001, EBIOS Risk Manager, NIS 2, DORA, cités avec leur périmètre.
- Des livrables chiffrés : risques évalués, exigences analysées, politiques rédigées, collaborateurs sensibilisés.
- Une capacité à travailler avec les métiers autant qu’avec les équipes techniques.
- Des certifications reconnues, datées et cohérentes avec les missions.
Le CV décortiqué, section par section
Chaque capture ci-dessous est extraite du CV consultant cybersécurité et grc présenté plus haut. Sous chacune : ce qui la rend efficace pour ce métier, et ce que vous devez y mettre de vous.
1. En-tête et accroche
Trois référentiels dès l’accroche
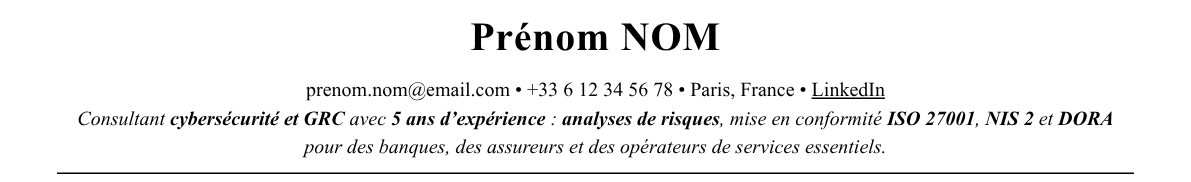
L’accroche cite ISO 27001, NIS 2 et DORA et les types de clients qu’ils concernent. Elle place l’analyse de risques en premier, ce qui correspond à la logique du métier.
Ce qui fonctionne
- « ISO 27001, NIS 2 et DORA » couvre les trois cadres les plus demandés.
- « analyses de risques » est le socle de toute mission de GRC.
- « banques, assureurs, opérateurs de services essentiels » situe les secteurs clients.
À adapter à votre parcours : Adaptez les référentiels cités à ceux de l’offre visée.
2. Formation
Une majeure sécurité et un stage en centre opérationnel
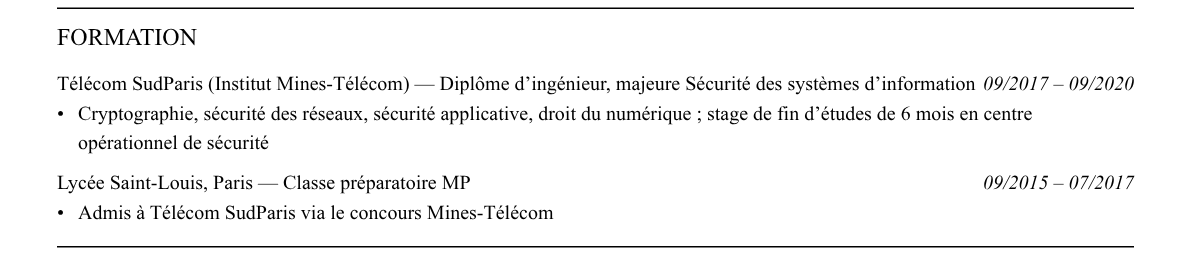
Le diplôme d’ingénieur de Télécom SudParis met en tête la cryptographie, la sécurité des réseaux et le droit du numérique. Le stage en centre opérationnel de sécurité prouve la base technique.
Ce qui fonctionne
- « majeure Sécurité des systèmes d’information » relie directement la formation au métier.
- « droit du numérique » prépare aux missions de conformité.
- « stage de fin d’études de 6 mois en centre opérationnel de sécurité » apporte la pratique technique.
À adapter à votre parcours : Mettez en avant les cours de gouvernance ou de droit si vous visez la GRC plutôt que le technique.
3. Expériences
Un référentiel, un périmètre, un résultat par mission
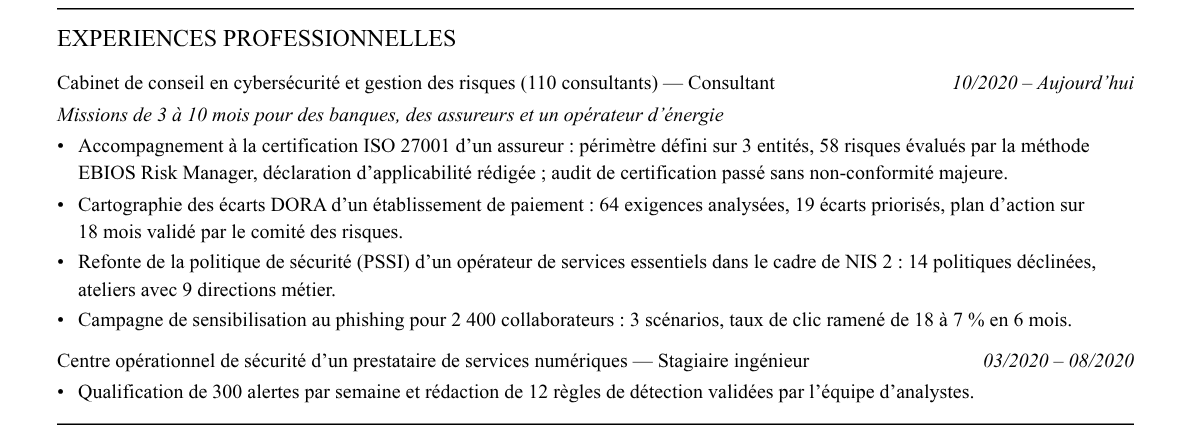
Chaque puce nomme un référentiel, un périmètre chiffré et une issue : certification obtenue, écarts priorisés, taux de clic réduit. Le stage montre l’origine technique du parcours.
Ce qui fonctionne
- « 58 risques évalués par EBIOS Risk Manager » donne la méthode et le volume.
- « 64 exigences analysées, 19 écarts priorisés » chiffre le travail sur DORA.
- « taux de clic ramené de 18 à 7 % en 6 mois » mesure l’effet de la sensibilisation.
À adapter à votre parcours : Pour chaque mission, précisez si vous avez conduit l’analyse ou seulement contribué.
4. Compétences et centres d’intérêt
Des certifications datées et reliées aux missions
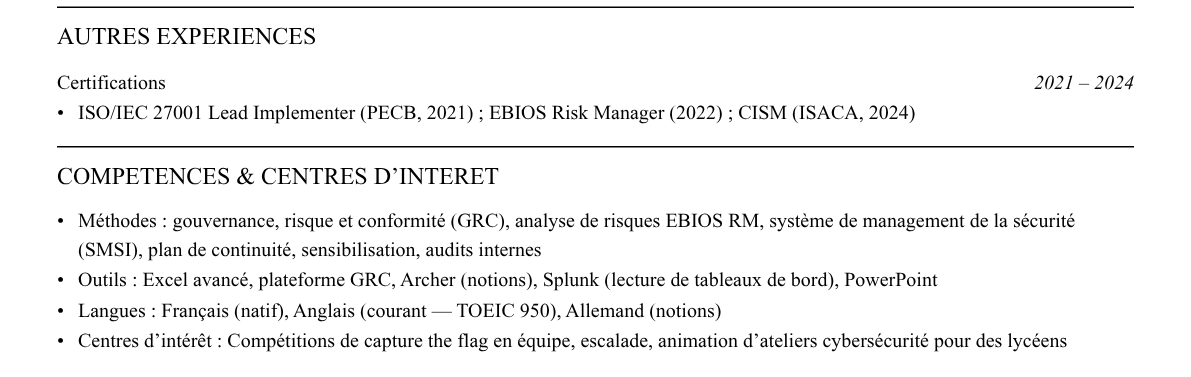
Les certifications ISO 27001 Lead Implementer, EBIOS RM et CISM sont datées et correspondent aux missions décrites. Les compétences distinguent GRC, continuité et audits internes.
Ce qui fonctionne
- « ISO/IEC 27001 Lead Implementer (PECB, 2021) » correspond à la mission de certification.
- « EBIOS Risk Manager (2022) » appuie la méthode d’analyse de risques.
- « gouvernance, risque et conformité (GRC), SMSI, plan de continuité » reprend le vocabulaire des offres.
À adapter à votre parcours : Ne listez les outils de GRC que si vous les avez réellement manipulés.
La structure en résumé
- En-tête et accroche : Ancienneté, référentiels maîtrisés (ISO 27001, NIS 2, DORA) et secteurs clients.
- Formation : Diplôme d’ingénieur avec la majeure sécurité en tête ; le stage en centre opérationnel de sécurité prouve la base technique.
- Expériences : Une puce par mission avec le référentiel, le périmètre et le résultat (certification obtenue, écarts priorisés, taux de clic réduit).
- Certifications : ISO 27001 Lead Implementer, EBIOS RM et CISM, avec leur année.
- Compétences, langues, intérêts : Méthodes de GRC, outils, anglais, pratique de la cybersécurité hors travail.
Compétences et mots-clés ATS
- Analyse de risques avec EBIOS Risk Manager
- Accompagnement à la certification ISO 27001
- Cartographie des écarts réglementaires (DORA, NIS 2)
- Rédaction de politiques de sécurité (PSSI)
- Sensibilisation des collaborateurs au phishing
Les logiciels de tri (ATS) recherchent les termes exacts de l’offre. Pour un poste en consultant cybersécurité et grc, intégrez naturellement :
Les erreurs à éviter
- Citer des référentiels sans dire sur quel périmètre ni avec quel résultat.
- Présenter un profil purement technique sans les livrables de gouvernance attendus en GRC.
- Afficher des certifications sans année, qui paraissent périmées ou jamais utilisées.
- Oublier de mentionner l’animation d’ateliers avec les directions métier.
Le conseil ConseilCV : Écrivez le résultat de l’audit ou du comité à côté du référentiel : « audit de certification passé sans non-conformité majeure ». C’est ce qui sépare un consultant qui a lu la norme de celui qui l’a fait appliquer.
Questions fréquentes
Faut-il être technicien de la sécurité pour faire de la GRC ?
Une base technique aide à être crédible, mais la GRC valorise surtout la méthode, la rédaction et l’animation d’ateliers avec les métiers.
Quelles certifications valoriser en priorité ?
ISO 27001 Lead Implementer ou Lead Auditor, EBIOS Risk Manager et CISM ou CISSP selon le niveau. Datez-les et reliez-les à une mission.
Comment présenter des missions sur DORA ou NIS 2 ?
Dites le périmètre analysé, le nombre d’exigences ou d’écarts et le plan d’action validé, sans citer de détail confidentiel du client.
Pour aller plus loin
- Missions de conseil sur un CV, par client ou par compétence
- Chiffrer ses résultats sur un CV de consultant sans trahir le client
- CV d’une page en conseil : ce qu’il faut garder, ce qu’il faut couper
Partez de ce CV consultant cybersécurité et grc
Même structure, mêmes rubriques, prêtes à personnaliser. Export PDF d’une page.